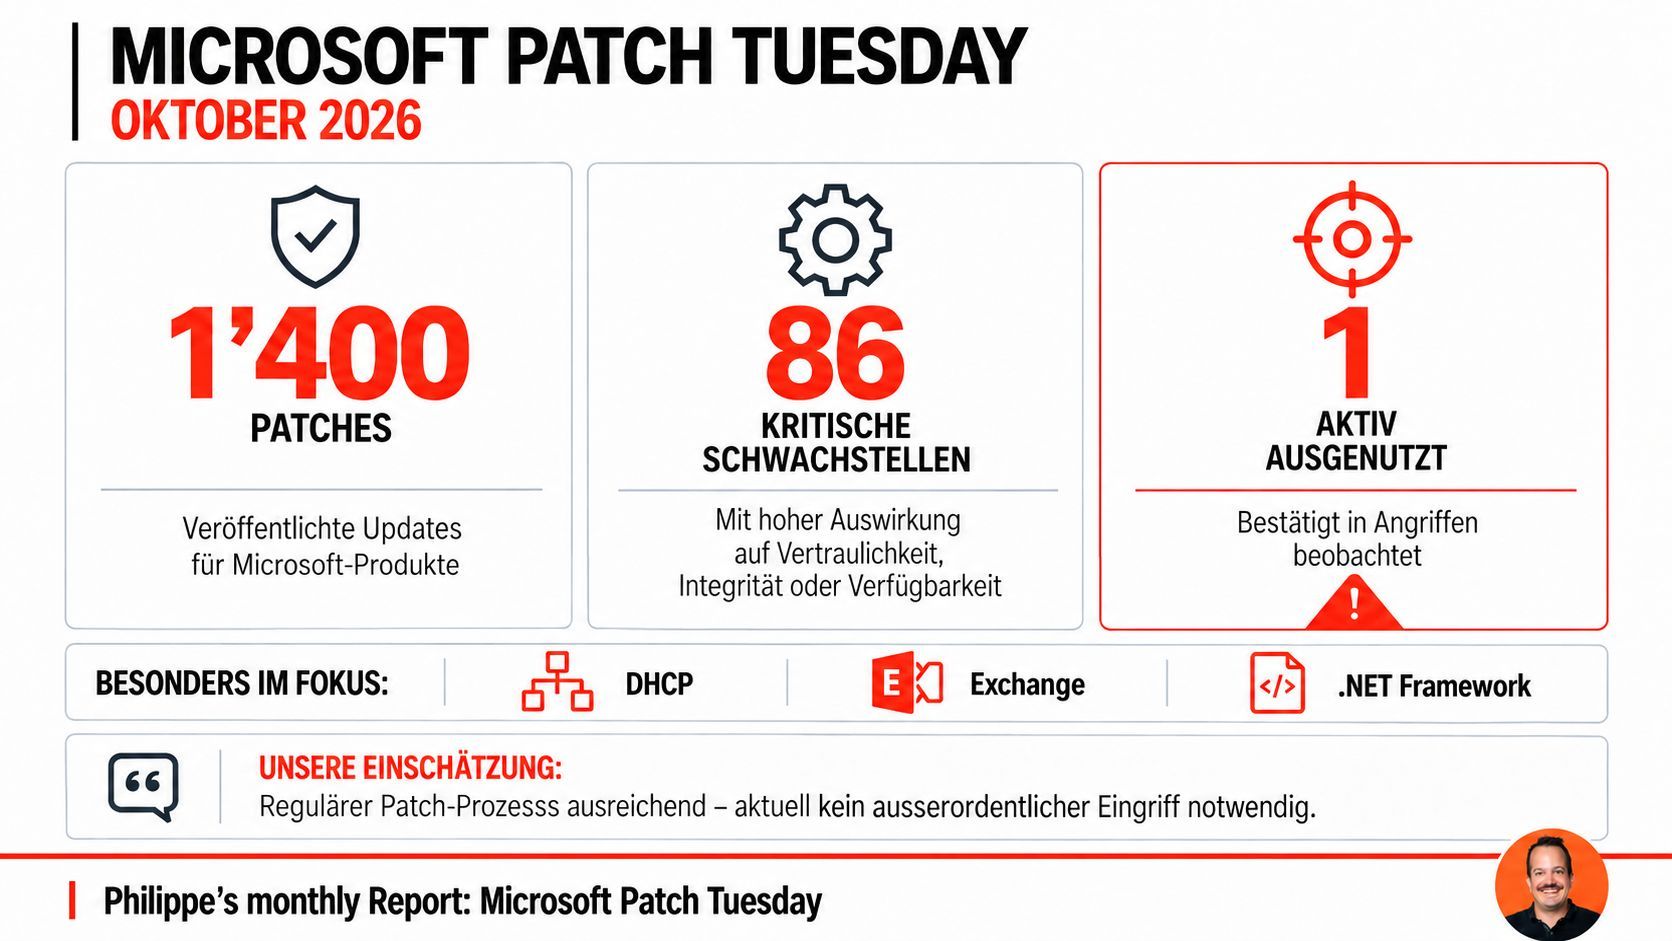
Von den 1400 Sicherheitslücken wird eine ausgenutzt und 86 gelten als kritisch. Hier geht's zur Infografik mit einer Kurzübersicht.
Aktiv Ausgenutzte Schwachstelle
CVE-2026-96951 - Windows Shell Security Feature Bypass Vulnerability
Dateien, welche vom Internet heruntergeladen werden, erhalten jeweils ein «Mark of the Web» (MotW). Diese Kennzeichnung teilt allen Programmen, welche die Datei öffnen, mit, dass diese aus dem Internet heruntergeladen wurde und daher mit Vorsicht zu behandeln ist. Diese Sicherheitslücke erlaubt es, diese Kennzeichnung zu umgehen und Dateien aus dem Internet herunterzuladen ohne dieses MotW.
Erwähnenswerte Schwachstelle
CVE-2026-70571 - Microsoft Exchange Server Remote Code Execution Vulnerability
Ein nicht authentifizierter Angreifer kann eine speziell gestaltete E-Mail an einen betroffenen Exchange-Server senden, um diese Schwachstelle auszunutzen. Eine erfolgreiche Ausnutzung dieser Schwachstelle könnte es dem Angreifer ermöglichen, Code auf dem Server auszuführen.
CVE-2026-108398 - .NET Framework Security Feature Bypass Vulnerability
Diese Schwachstelle erlaubt es, Programme auszuführen, welche eigentlich über «application control» verboten wären. Diese Schwachstelle war vor dem Patch Tuesday bereits bekannt, aber die Ausnutzung wird als unwahrscheinlich eingestuft und betrifft nur Kunden, welche Windows Defender Application Control (WDAC) im Einsatz haben.
DHCP
Diverse Sicherheitslücken im DHCP-Client und Server von Microsoft. Per DHCP werden in einem Netzwerk die Adressen für Computer verteilt. Die meisten Schwachstellen in dieser Komponente erlauben es auf dem DHCP-Server beliebigen Code auszuführen.
Kritische Schwachstellen
Daneben behebt Microsoft zahlreiche weitere kritische Schwachstellen unter anderem in Windows, Office, Azure und weiteren Produkten.
Statt sämtliche CVEs einzeln aufzuführen, verweisen wir für die technische Detailübersicht direkt auf den Microsoft Security Update Guide. Dort können die Sicherheitsupdates nach Produkt, Schweregrad und CVE gefiltert werden.
Einschätzung von first frame networkers ag
Wie im Blog von Marius Weiss beschrieben, prüfen wir Patches und installieren sie dann in mehreren Schritten auf den Systemen unserer Kunden. Dieser Patch Tuesday bringt wie immer einige Schwachstellen, aber keine die einen besonderen Eingriff oder ein Vorziehen eines Patches erfordern.
Weitere Informationen zum Microsoft Patch Tuesday
Der Microsoft Patch Tuesday ist eine Initiative von Microsoft, in welcher monatlich wichtige Patches publiziert werden.
Eine detaillierte Übersicht zu allen Patches und den aktuellen Sicherheitsupdates ist auf folgenden Seiten verfügbar:
- Zero Day Initiative — The October 2026 Security Update Review
- Microsoft Patches More Than 1,400 Security Flaws – Krebs on Security
- October 2026 Microsoft Patch Tuesday - SANS ISC
Bei Fragen oder für eine individuelle Beratung wenden Sie sich gerne an unser Consulting-Team unter 041 768 08 00 oder per E-Mail an verkauf@firstframe.net.